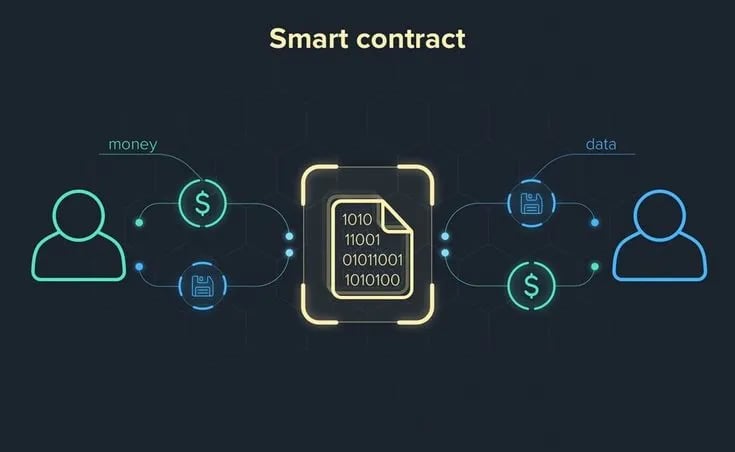
Sự phát triển bùng nổ của tài chính phi tập trung (DeFi) đã đưa khái niệm "Hợp đồng thông minh" (Smart Contract) trở thành nền tảng cốt lõi của nền kinh tế số. Trong tư duy lập trình truyền thống, bảo mật thường được hiểu là việc loại bỏ các lỗi cú pháp hoặc lỗi thực thi kỹ thuật. Tuy nhiên, những tổn thất tài chính lớn nhất trong lịch sử blockchain không phải lúc nào cũng bắt nguồn từ một "bug" lập trình. Thay vào đó, các giao thức có mã nguồn "sạch" vẫn có thể sụp đổ do rủi ro cấu trúc và sai lầm trong thiết kế kinh tế.
Bài viết này phân tích lý do tại sao một hợp đồng thông minh hoàn hảo về mặt kỹ thuật vẫn có thể cực kỳ nguy hiểm. Điều này bắt nguồn từ sự tương tác phức tạp giữa mã nguồn và môi trường vận hành blockchain, nơi các giả định về kinh tế thường bị bỏ qua. Việc hiểu rõ ranh giới giữa "an toàn mã nguồn" và "an toàn hệ thống" là điều bắt buộc trong kỷ nguyên Web3.
Các ví dụ trong bài chia làm hai nhóm: (1) mã chạy đúng như được viết nhưng thiết kế hoặc giả định sai, như thao túng oracle (Mango Markets), thâu tóm quản trị bằng flash loan (Beanstalk) hay tấn công sandwich; (2) lỗi tinh vi nằm ngoài tầm phát hiện của công cụ quét tự động, như lỗi làm tròn (Balancer), xung đột lưu trữ khi nâng cấp (Audius) hay mã cũ vẫn còn trên chuỗi (Truebit). Cả hai nhóm đều có thể lọt qua quy trình kiểm tra lỗi thông thường.
Lỗ hổng logic nghiệp vụ và sự vi phạm các bất biến kinh tế
Lỗ hổng logic nghiệp vụ (Business Logic Errors) đại diện cho một trong những thách thức khó khăn nhất vì chúng không vi phạm các quy tắc của ngôn ngữ lập trình, mà vi phạm ý định thiết kế của giao thức. Các công cụ quét lỗi tự động thường bỏ sót loại rủi ro này vì chúng thiếu bối cảnh về mục tiêu kinh tế cụ thể của dự án.
Sự khác biệt giữa lỗi lập trình và lỗ hổng logic
Để hiểu rõ hơn về bản chất của rủi ro, chúng ta cần phân biệt hai khái niệm này:
Lỗi lập trình truyền thống (Bug): Thường là sai sót trong cú pháp hoặc thực thi mã, ví dụ như tấn công Reentrancy hay tràn số (Overflow). Loại lỗi này có khả năng phát hiện cao bằng công cụ quét tự động và thường dẫn đến việc hợp đồng bị treo hoặc giao dịch bị đảo ngược.
Lỗ hổng logic nghiệp vụ: Là sai sót trong thiết kế quy trình hoặc tính toán toán học, ví dụ như tính toán sai tỷ lệ chia sẻ tài sản. Khả năng phát hiện loại lỗi này rất thấp, đòi hỏi sự hiểu biết sâu về nghiệp vụ, và hậu quả thường là sự suy giảm giá trị tài sản hoặc lạm phát token bất hợp pháp.
Sự mâu thuẫn trong cập nhật trạng thái
Việc kiểm soát chính xác các biến trạng thái là điều kiện tiên quyết cho sự an toàn. Khi các nhà phát triển không đảm bảo được sự đồng bộ hóa tuyệt đối giữa các biến (ví dụ: thay đổi số dư người dùng nhưng không cập nhật tổng cung), các lỗ hổng sẽ phát sinh. Các vụ khai thác liên quan đến cập nhật trạng thái không nhất quán hiện chiếm khoảng 11% các vụ tấn công thực tế, cho thấy ngay cả mã nguồn tuân thủ tiêu chuẩn vẫn tạo ra kẽ hở nếu thiếu hụt các kiểm tra logic.
Vi phạm các bất biến kinh tế (Economic Invariant Violations)
Bất biến kinh tế là những đặc tính toán học phải luôn đúng trong mọi kịch bản. Ví dụ, trong giao thức cho vay, giá trị thế chấp phải luôn lớn hơn khoản vay. Một minh chứng sắc nét là vụ khai thác Balancer V2 vào tháng 11 năm 2025, gây thiệt hại khoảng 128 triệu USD. Kẻ tấn công đã tận dụng một lỗi làm tròn (rounding error) trong công thức toán học của các bể ổn định (stable pools). Mã nguồn thực thi hoàn toàn trơn tru, nhưng logic toán học bị lỗi đã cho phép kẻ tấn công rút trích giá trị thông qua một chuỗi các lệnh nạp và rút tiền liên tục.
Xem thêm: Tokenomics là gì?
Tấn công Front-running và rủi ro từ trật tự giao dịch (MEV)
Một smart contract có thể được lập trình hoàn hảo nhưng vẫn khiến người dùng bị thiệt hại do cách thức vận hành của hàng đợi giao dịch công khai (mempool). Tấn công Front-running xảy ra khi kẻ tấn công quan sát thấy một giao dịch có lợi nhuận và chèn giao dịch của mình vào trước bằng cách trả phí gas cao hơn.
Cơ chế tấn công Sandwich
Đây là hình thức MEV phổ biến nhất trên các sàn DEX. Kẻ tấn công thực hiện mua trước để đẩy giá lên cao, sau đó bán ngay sau khi nạn nhân khớp lệnh ở mức giá đắt đỏ. Người dùng chịu mức trượt giá (slippage) tối đa, trong khi kẻ tấn công thu lợi từ sự chênh lệch giá nhân tạo. Một ví dụ cụ thể vào tháng 3 năm 2025, một nhà giao dịch đã mất gần như toàn bộ giá trị khi hoán đổi 220.000 USDC sang USDT do bị tấn công sandwich một cách tàn khốc trên Uniswap v3.
Các dạng MEV khác và cách giảm thiệt hại xem MEV là gì.
Rủi ro MEV trên các tầng mạng (Layer)
Mức độ rủi ro MEV có sự khác biệt rõ rệt giữa các cấu trúc mạng:
Ethereum Layer 1: Mempool hoàn toàn công khai, sắp xếp theo ưu tiên phí gas (Priority Gas Auction). Hình thức tấn công chủ yếu là Sandwich và Arbitrage nguyên tử.
Layer 2 (Rollups): Thường sử dụng mempool riêng tư và Sequencer tập trung. Cơ chế sắp xếp chủ yếu là FCFS (đến trước xử lý trước). Tuy nhiên, rủi ro MEV vẫn tồn tại dưới dạng tấn công xác suất hoặc tấn công vào thời điểm đóng khối (Timing attacks).
Sự phụ thuộc vào dữ liệu bên ngoài và thao túng Oracle
Hợp đồng thông minh không thể tự truy cập dữ liệu bên ngoài nên phải dựa vào các Price Oracle. Nếu dữ liệu đầu vào của Oracle bị sai lệch (ví dụ qua Flash Loan), hợp đồng sẽ thực thi các hành động thảm khốc dựa trên thông tin sai đó.
Vụ tấn công Mango Markets gây thiệt hại 117 triệu USD là ví dụ điển hình. Kẻ tấn công đã thao túng giá của token MNGO bằng cách thực hiện các lệnh mua bán quy mô lớn giữa các tài khoản tự kiểm soát. Khi giá ảo tăng vọt, kẻ tấn công dùng số MNGO này làm tài sản thế chấp để vay sạch các tài sản giá trị khác trên nền tảng. Smart contract đã làm đúng nhiệm vụ kiểm tra tài sản thế chấp, nhưng rủi ro nằm ở việc quá tin tưởng vào một nguồn giá dễ bị thao túng.
Cách oracle đưa dữ liệu vào blockchain xem oracle trong blockchain là gì.
Xem thêm: DeFi có rủi ro gì với người mới
Nghịch lý bất biến và rủi ro từ cơ chế nâng cấp (Proxy)
Tính bất biến (Immutability) tạo ra sự tin cậy nhưng lại là rào cản khi cần sửa lỗi. Để giải quyết, các dự án dùng mẫu thiết kế Proxy để nâng cấp logic. Tuy nhiên, việc này giới thiệu rủi ro về xung đột lưu trữ (Storage Collision). Nếu bản nâng cấp không sắp xếp đúng thứ tự các biến, dữ liệu sẽ bị ghi đè sai chỗ, dẫn đến sụp đổ hệ thống.
Vụ hack Audius năm 2022 là một ví dụ, khi bản cập nhật vô tình ghi đè lên biến quản trị, cho phép kẻ tấn công chiếm quyền điều khiển quỹ cộng đồng trị giá 6 triệu USD (cơ chế proxy và các lỗi nâng cấp xem proxy contract là gì). Ngoài ra, việc sử dụng Proxy cũng tạo ra sự đánh đổi:
Mô hình Bất biến: Tin cậy tuyệt đối nhưng không thể sửa lỗi và tốn kém khi di cư dữ liệu.
Mô hình Proxy nâng cấp được: Linh hoạt, cho phép sửa lỗi nhanh nhưng rủi ro tập trung hóa và lỗi xung đột lưu trữ cao.
Mô hình Lai (Ossification): Ban đầu cho phép nâng cấp, sau đó khóa vĩnh viễn khi giao thức đã trưởng thành.
Rủi ro quyền quản trị và các cuộc tấn công DAO
Quản trị phi tập trung qua DAO thường trở thành mục tiêu của các cuộc tấn công thâu tóm quyền lực (Governance Takeover). Kẻ tấn công không tìm lỗi trong code mà tìm cách "chiếm đoạt" hệ thống bầu cử.
Tấn công thâu tóm và lỗi "Kế thừa"
Vụ tấn công Beanstalk năm 2022 gây thiệt hại 182 triệu USD cho thấy sự nguy hiểm khi không có thời gian chờ (Timelock). Kẻ tấn công dùng Flash Loan để chiếm đa số phiếu và thực thi lệnh rút tiền ngay trong cùng một khối.
Các chuyên gia còn lưu ý về rủi ro từ mã nguồn cũ (Legacy code). Vụ hack Truebit vào tháng 1 năm 2026 với thiệt hại 26,4 triệu USD bắt nguồn từ một lỗi trong hợp đồng cũ không còn sử dụng nhưng vẫn tồn tại trên chuỗi, cho phép kẻ tấn công đúc token miễn phí. Điều này nhấn mạnh rằng rủi ro không chỉ nằm ở code mới mà còn ở những phần "di sản" chưa được dọn dẹp.
Hướng dẫn thực tế: Cách kiểm tra quyền quản trị cho người dùng
Người dùng có thể tự thẩm định theo các bước sau trên Etherscan:
Kiểm tra thực thể nắm quyền Admin: Tìm các hàm như
ownerhayadmin. Nếu địa chỉ trả về là ví cá nhân (EOA), đây là rủi ro tối cao. Lý tưởng nhất phải là địa chỉ của ví Multi-sig hoặc Timelock.Nhận diện ví Đa chữ ký (Multi-sig): Xác minh xem địa chỉ quản trị có phải là ví Safe (Gnosis Safe) hay không. Kiểm tra danh sách người ký (
getOwners) và ngưỡng phê duyệt (getThreshold). Nếu một ví 5/9 nhưng cả 5 địa chỉ đều thuộc một người, tính phi tập trung chỉ là ảo ảnh.Phân tích cơ chế Timelock: Tìm hàm
minDelay. Khoảng thời gian này (thường 24h - 7 ngày) là "phanh khẩn cấp" giúp người dùng có thời gian rút vốn nếu phát hiện đề xuất độc hại.Dấu hiệu Red Flag cần tránh:
Admin là ví cá nhân (EOA).
Không có cơ chế Timelock cho các thay đổi quan trọng.
Sử dụng Oracle giá giao ngay (Spot) thay vì TWAP.
Mã nguồn không được xác minh (Unverified) trên trình khám phá khối.
Proxy chưa được khởi tạo (Uninitialized), cho phép bất kỳ ai chiếm quyền sở hữu ban đầu.
Có thể quét sơ bộ mã nguồn đã xác minh bằng công cụ kiểm tra smart contract, nhưng lưu ý đúng tinh thần bài này: công cụ quét tự động chỉ bắt các mẫu lỗi lập trình phổ biến, không phát hiện được lỗi thiết kế kinh tế hay rủi ro quản trị.
Tầm quan trọng của giám sát Runtime và Invariant Testing
Bảo mật Web3 đang chuyển dịch sang các mô hình chủ động. Việc chỉ dựa vào một cuộc kiểm toán duy nhất là không đủ.
Kiểm tra bất biến (Invariant Testing): Các nhà phát triển định nghĩa các quy tắc bất biến (ví dụ: tổng nợ không bao giờ vượt tài sản thế chấp) và dùng công cụ fuzzing để thử nghiệm hàng triệu kịch bản nhằm phá vỡ quy tắc đó.
Giám sát thời gian thực: Sử dụng các công cụ như Forta Firewall để chặn các giao dịch độc hại trước khi chúng được thực thi bằng cách mô phỏng tác động trong môi trường ảo.
Câu hỏi thường gặp (FAQ)
Tại sao hợp đồng Proxy chưa được khởi tạo lại nguy hiểm? Nếu hàm
initialize()không được gọi ngay sau khi triển khai, các biến trạng thái quan trọng (như chủ sở hữu) sẽ ở giá trị mặc định bằng không. Kẻ tấn công có thể tự gọi hàm này để chiếm quyền kiểm soát toàn bộ hợp đồng.Tấn công re-initialization là gì? Đây là rủi ro xảy ra khi một kẻ tấn công tìm cách kích hoạt lại hàm khởi tạo (thường là sau khi nâng cấp lên phiên bản mới V2) để ghi đè các tham số quan trọng hoặc thay đổi quyền quản trị dự án.
Xung đột lưu trữ (Storage Collision) xảy ra khi nào? Xảy ra khi cấu trúc các biến trong hợp đồng Logic mới không khớp với thứ tự các biến trong hợp đồng Proxy cũ. Khi đó, việc ghi dữ liệu vào một biến có thể vô tình ghi đè lên địa chỉ Logic hoặc các thông số quan trọng khác.
Tấn công Sandwich có thể xảy ra trên Layer 2 không? Dù Layer 2 thường có mempool riêng tư và sequencer tập trung làm giảm MEV, nhưng tấn công sandwich vẫn có thể xảy ra dưới dạng xác suất dựa trên việc dự đoán thời gian đóng khối và chính sách của sequencer.
Làm sao để nhận diện một ví Multi-sig trên Etherscan? Bạn có thể kiểm tra địa chỉ ví đó trên explorer; nếu nó là một hợp đồng thông minh (Contract) và chứa mã nguồn của các framework như Safe (trước đây là Gnosis Safe), đồng thời có các hàm như
getOwnersvàgetThreshold, đó là ví đa chữ ký.Tại sao Rust vẫn có thể gặp rủi ro dù là ngôn ngữ an toàn bộ nhớ? Dù Rust ngăn chặn lỗi tràn bộ nhớ, nhưng nó không thể ngăn chặn các lỗi logic nghiệp vụ, sự sai lệch trạng thái (state divergence) giữa các máy hoặc các lỗi đồng bộ hóa dẫn đến treo hệ thống.
Tấn công quản trị (Governance Takeover) qua Flash Loan diễn ra thế nào? Kẻ tấn công vay một lượng lớn token trong một giao dịch duy nhất để đạt đủ ngưỡng phiếu bầu, thông qua một đề xuất độc hại, thực thi nó ngay lập tức và trả lại khoản vay cùng trong khối đó.
Timelock giúp ngăn chặn tấn công Flash Loan như thế nào? Bằng cách ép buộc một khoảng thời gian chờ (ví dụ 48h) giữa lúc bỏ phiếu xong và lúc thực thi, Timelock phá vỡ chu kỳ của Flash Loan vì kẻ tấn công không thể giữ khoản vay qua nhiều ngày.
Thao túng Oracle bằng Flash Loan là gì? Kẻ tấn công sử dụng vốn vay lớn để thực hiện một giao dịch mua/bán khổng lồ làm lệch giá tức thời trong một bể thanh khoản. Nếu dự án DeFi lấy giá trực tiếp từ bể đó, nó sẽ ghi nhận mức giá sai lệch.
TWAP có an toàn tuyệt đối trước thao túng giá không? Không. Nếu kẻ tấn công đủ tiềm lực để duy trì giá lệch trong suốt toàn bộ khoảng thời gian tính trung bình (ví dụ 30 phút), chỉ số TWAP vẫn sẽ trả về kết quả bị thao túng.
Sự khác biệt giữa kiểm tra Invariant và Unit test? Unit test kiểm tra các tình huống cụ thể (nếu A thì B), trong khi Invariant testing kiểm tra các thuộc tính phải luôn đúng trong mọi trường hợp (ví dụ: tổng nợ luôn nhỏ hơn tài sản đảm bảo) bằng cách thử nghiệm hàng triệu kịch bản ngẫu nhiên.
OpSec Audit tập trung vào những yếu tố nào? Khác với kiểm toán code, OpSec audit tập trung vào con người và quy trình: cách quản lý chìa khóa (key management), quyền truy cập của nhân viên, quy trình phản ứng sự cố và bảo mật hạ tầng máy chủ.
Flash Loan yêu cầu điều kiện gì để giao dịch thành công? Điều kiện duy nhất và quan trọng nhất là toàn bộ số vốn vay cộng với phí phải được hoàn trả lại cho bên cho vay trong cùng một giao dịch (transaction) của một khối duy nhất.
Làm thế nào để kiểm tra địa chỉ Timelock của một dự án? Bạn truy cập vào tab Contract trên Etherscan, chọn Read Contract và tìm hàm
owner. Nếu kết quả là một địa chỉ hợp đồng, hãy nhấp vào đó để kiểm tra xem nó có các hàm của Timelock nhưgetMinDelayhay không.
Tư duy bảo mật đa lớp
Smart contract không có lỗi lập trình vẫn có thể cực kỳ nguy hiểm vì tính bảo mật của nó nằm ở sự tương tác giữa kinh tế, quản trị và cơ sở hạ tầng. Một hệ thống an toàn lý tưởng phải bao gồm 4 lớp bảo vệ: Mã nguồn sạch, Thiết kế kinh tế vững chắc (stress-test liên tục), Quản trị minh bạch (Multi-sig + Timelock) và Vận hành chủ động (giám sát thời gian thực).
Trong thế giới phi tập trung, nguyên tắc "Đừng tin, hãy xác minh" luôn là kim chỉ nam để bảo vệ tài sản của chính bạn trước những rủi ro ẩn giấu phía sau những dòng code hoàn hảo.
Đọc thêm: audit không đảm bảo an toàn tuyệt đối và dấu hiệu smart contract độc hại. Dự án cần thiết kế smart contract kèm kiểm thử bất biến (invariant testing) và cơ chế quản trị minh bạch có thể tham khảo dịch vụ phát triển blockchain.