Bảo mật website là chủ đề mà phần lớn chủ doanh nghiệp chỉ quan tâm sau khi có chuyện xảy ra.
Lý do dễ hiểu: website vẫn chạy bình thường, không có gì thúc ép. Cho đến ngày khách báo website hiện nội dung lạ, hoặc Google cảnh báo trang của bạn không an toàn — và lúc đó thiệt hại đã xảy ra.
Tin tốt là phần lớn sự cố bảo mật đều phòng ngừa được bằng những việc cơ bản, không đòi hỏi kiến thức chuyên sâu.
Bài viết này liệt kê tám việc tối thiểu, đánh dấu rõ việc nào bạn tự làm được, kèm dấu hiệu nhận biết website đã bị xâm nhập và cách xử lý.
Thiệt hại thật khi website bị tấn công
Trước khi nói về cách phòng ngừa, cần hiểu rõ mất gì — vì điều này quyết định bạn đầu tư bao nhiêu.
1. Mất khách ngay lập tức. Trình duyệt và công cụ tìm kiếm cảnh báo website nguy hiểm. Gần như mọi khách sẽ rời đi.
2. Mất thứ hạng. Website bị đánh dấu có vấn đề bảo mật có thể bị loại khỏi kết quả tìm kiếm — và việc khôi phục mất nhiều thời gian sau khi đã xử lý xong.
3. Mất dữ liệu. Nội dung, đơn hàng, thông tin khách hàng.
4. Mất uy tín. Khách hàng biết website bạn bị tấn công sẽ do dự khi để lại thông tin lần sau.
5. Chi phí khắc phục. Thường cao hơn nhiều so với chi phí phòng ngừa, vì cần xử lý gấp và phải tìm hiểu nguyên nhân.
6. Rủi ro về dữ liệu khách hàng. Nếu website lưu thông tin khách, việc rò rỉ có thể kéo theo các vấn đề về trách nhiệm — nên tìm hiểu quy định áp dụng cho hoạt động của bạn.
Điểm quan trọng: website nhỏ không có nghĩa an toàn. Phần lớn các cuộc tấn công là tự động, quét hàng loạt — chúng không chọn mục tiêu mà tìm website có lỗ hổng.
Tám việc tối thiểu
1. Cập nhật thường xuyên — việc quan trọng nhất
Vì sao đứng đầu: phần lớn các vụ xâm nhập khai thác lỗ hổng đã được phát hiện và đã có bản vá — nhưng website chưa cập nhật.
Khi một lỗ hổng được công bố, các công cụ tự động sẽ quét tìm website chưa vá. Website không cập nhật là mục tiêu dễ dàng.
Cần cập nhật:
Nền tảng website
Các thành phần bổ sung (plugin)
Giao diện (theme)
Tần suất: hằng tháng, và ngay lập tức khi có bản vá bảo mật quan trọng.
Quy trình bắt buộc: sao lưu trước → cập nhật → kiểm tra lại website.
Lưu ý: gỡ hẳn những thành phần không còn dùng. Thành phần cài rồi để đó vẫn là rủi ro — kể cả khi đã tắt.
2. Mật khẩu mạnh và không dùng lại
Nghe cơ bản nhưng đây vẫn là nguyên nhân phổ biến.
Cần làm:
Mật khẩu dài, phức tạp cho mọi tài khoản liên quan đến website
Không dùng lại mật khẩu đã dùng ở nơi khác
Đổi ngay nếu nghi ngờ bị lộ
Vì sao không dùng lại quan trọng: nếu một dịch vụ khác bị rò rỉ dữ liệu, mật khẩu đó có thể được thử trên website của bạn.
Nên dùng trình quản lý mật khẩu — bạn không phải nhớ, và mỗi nơi một mật khẩu khác nhau.
3. Bật xác thực hai bước
Đây là lớp bảo vệ hiệu quả nhất so với công sức bỏ ra.
Cơ chế: ngoài mật khẩu, cần thêm một mã từ điện thoại mới đăng nhập được.
Nên bật cho:
Tài khoản quản trị website
Tài khoản hosting
Tài khoản tên miền
Email dùng để khôi phục
Vì sao hiệu quả: kể cả khi mật khẩu bị lộ, người khác vẫn không vào được.
4. Rà soát quyền truy cập định kỳ
Việc cần làm mỗi quý:
Ai đang có tài khoản trên website?
Có tài khoản nào của người đã nghỉ việc không?
Có ai được cấp quyền cao hơn mức cần thiết không?
Có tài khoản nào không rõ của ai không?
Nguyên tắc: mỗi người chỉ nên có quyền đủ để làm việc của họ. Nhân viên cập nhật nội dung không cần quyền quản trị cao nhất.
Khi nhân sự nghỉ việc: thu hồi quyền ngay, không chờ.
5. Sao lưu đều đặn — và kiểm tra khôi phục được
Sao lưu không ngăn được tấn công, nhưng nó là thứ cứu bạn khi mọi cách khác thất bại.
Cần đảm bảo:
Sao lưu tự động định kỳ
Giữ nhiều bản ở các thời điểm khác nhau
Có ít nhất một bản ở nơi khác — không cùng chỗ với website
Thử khôi phục định kỳ
Vì sao điểm cuối quan trọng: nhiều doanh nghiệp sao lưu đều đặn hai năm rồi phát hiện các bản sao bị lỗi đúng lúc cần dùng.
Vì sao cần bản ở nơi khác: nếu tài khoản hosting bị xâm nhập, bản sao lưu nằm ở đó cũng có thể bị ảnh hưởng.
Cách sao lưu đúng được trình bày trong bài sao lưu dữ liệu cho doanh nghiệp nhỏ.
6. Chứng chỉ bảo mật và kết nối an toàn
Website cần có chứng chỉ bảo mật — địa chỉ bắt đầu bằng https và có biểu tượng ổ khóa.
Cần kiểm tra:
Chứng chỉ còn hạn không
Có tự động gia hạn không
Website có tự chuyển từ
httpsanghttpskhông
Lưu ý: chứng chỉ bảo mật mã hóa dữ liệu trên đường truyền, nhưng không bảo vệ website khỏi bị xâm nhập. Đây là hai việc khác nhau — nhiều người nhầm lẫn.
7. Giám sát và phát hiện sớm
Phát hiện sớm giảm thiệt hại đáng kể.
Các cách giám sát:
Quét mã độc định kỳ — có các công cụ tự động kiểm tra.
Theo dõi thời gian hoạt động — nhận thông báo ngay khi website không truy cập được.
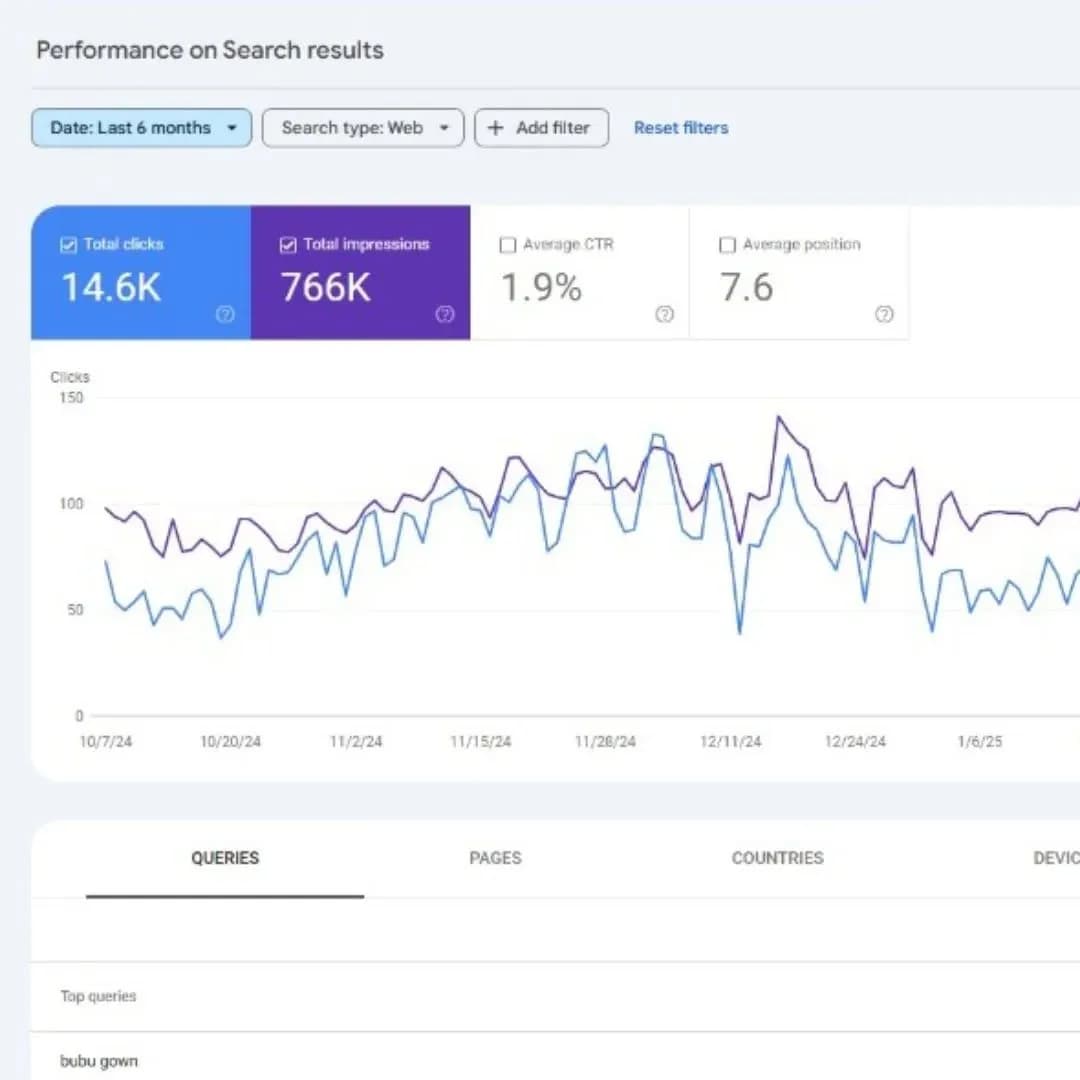
Kiểm tra Google Search Console — Google sẽ cảnh báo nếu phát hiện vấn đề bảo mật trên website của bạn. Đây là kênh miễn phí mà nhiều người không theo dõi.
Theo dõi hoạt động bất thường — đăng nhập từ nơi lạ, thay đổi file không rõ nguồn.
8. Chọn hosting có hỗ trợ bảo mật
Hạ tầng cũng là một phần của bảo mật.
Nên quan tâm khi chọn nhà cung cấp:
Có tường lửa cơ bản không
Có sao lưu tự động không
Có quét mã độc không
Hỗ trợ xử lý khi có sự cố thế nào
Lưu ý: hosting rẻ nhất thường đi kèm hạ tầng và hỗ trợ hạn chế. Với website là kênh kinh doanh quan trọng, đây không phải chỗ nên tiết kiệm tối đa.
Dấu hiệu website đã bị xâm nhập
Nhận biết sớm giảm thiệt hại rất nhiều.
Dấu hiệu rõ ràng:
Nội dung lạ xuất hiện trên website
Website tự chuyển hướng sang trang khác
Trình duyệt cảnh báo website nguy hiểm
Google Search Console gửi thông báo về vấn đề bảo mật
Khách báo nhận được nội dung lạ từ website của bạn
Dấu hiệu kín đáo hơn:
Website chậm bất thường
Xuất hiện tài khoản quản trị bạn không tạo
File lạ trong hệ thống
Lượng truy cập tăng bất thường từ nguồn lạ
Email gửi từ tên miền của bạn mà bạn không gửi
Kết quả tìm kiếm hiển thị nội dung không phải của bạn
Cách kiểm tra nhanh: gõ site:tenmiencuaban.com trên Google. Nếu thấy các trang lạ mà bạn không tạo, đó là dấu hiệu rõ ràng.
Nếu nghi ngờ bị xâm nhập: làm gì
Đây là tình huống cần xử lý gấp và đúng thứ tự.
Bước 1: Đổi toàn bộ mật khẩu
Tài khoản quản trị website, hosting, tên miền, cơ sở dữ liệu, email liên quan.
Dùng thiết bị khác nếu có thể — phòng trường hợp máy của bạn cũng có vấn đề.
Bước 2: Liên hệ người có chuyên môn
Đây không phải việc tự xử lý được nếu bạn không rành kỹ thuật. Xử lý sai có thể làm mất dấu vết nguyên nhân, khiến sự cố lặp lại.
Bước 3: Không xóa gì trước khi có người kiểm tra
Cần giữ dấu vết để tìm ra lỗ hổng nào đã bị khai thác. Nếu chỉ dọn dẹp mà không tìm nguyên nhân, website sẽ bị lại.
Bước 4: Thông báo cho khách nếu cần
Nếu có khả năng dữ liệu khách hàng bị ảnh hưởng, việc thông báo là cần thiết — và tùy tình huống có thể có yêu cầu về mặt tuân thủ. Nên tham vấn chuyên môn.
Bước 5: Sau khi xử lý xong
Yêu cầu Google xem xét lại nếu website bị đánh dấu
Theo dõi sát trong vài tuần
Rà soát lại toàn bộ tám việc ở trên để không lặp lại
Cách xử lý các sự cố website nói chung có trong bài website bị lỗi thì liên hệ ai.
Mức độ ưu tiên nếu nguồn lực hạn chế
Nếu không làm được hết tám việc, đây là thứ tự theo tỷ lệ bảo vệ trên công sức:
Làm ngay, miễn phí:
Bật xác thực hai bước cho mọi tài khoản quan trọng — hiệu quả nhất so với công sức
Đổi mật khẩu mạnh, không dùng lại
Rà soát và thu hồi quyền truy cập không cần thiết
Làm tiếp, chi phí thấp: 4. Thiết lập sao lưu tự động và thử khôi phục một lần 5. Theo dõi Google Search Console — miễn phí, Google sẽ cảnh báo nếu có vấn đề
Cần duy trì: 6. Cập nhật hằng tháng — quan trọng nhất về lâu dài 7. Quét mã độc định kỳ 8. Xem xét lại hosting nếu đang dùng gói quá rẻ
Ba việc đầu tiên hoàn toàn miễn phí và có thể làm xong trong một buổi.
Những hiểu lầm phổ biến
"Website nhỏ không ai tấn công." Phần lớn tấn công là tự động, quét hàng loạt tìm website có lỗ hổng — không chọn mục tiêu theo quy mô.
"Có chứng chỉ bảo mật là an toàn." Chứng chỉ mã hóa dữ liệu trên đường truyền, không bảo vệ website khỏi bị xâm nhập. Hai việc khác nhau.
"Hosting lo phần bảo mật rồi." Nhà cung cấp bảo vệ hạ tầng, nhưng phần nội dung và cấu hình website là trách nhiệm của bạn.
"Website không có gì để lấy." Website bị xâm nhập thường được dùng để phát tán nội dung lạ, gửi thư rác, hoặc làm bàn đạp tấn công nơi khác — kể cả khi bạn không lưu dữ liệu giá trị.
"Cài thêm công cụ bảo mật là đủ." Công cụ hỗ trợ, nhưng không thay thế được việc cập nhật thường xuyên và quản lý quyền truy cập tốt.
Tự làm hay thuê ngoài
Nhìn vào tám việc, có thể chia rõ:
Bạn tự làm được:
Bật xác thực hai bước
Quản lý mật khẩu
Rà soát quyền truy cập
Theo dõi cảnh báo từ Search Console
Nên để người có chuyên môn:
Cập nhật nền tảng và plugin (kèm kiểm tra sau)
Thiết lập và kiểm tra sao lưu
Quét mã độc và xử lý khi phát hiện
Cấu hình chứng chỉ bảo mật
Xử lý khi đã bị xâm nhập — đặc biệt quan trọng
Lý do nên thuê phần kỹ thuật: không phải vì khó, mà vì cần làm đều đặn — và khi có sự cố, cần người xử lý được ngay thay vì bạn tìm hiểu từ đầu.
Lịch bảo trì đầy đủ bao gồm cả các việc bảo mật có trong bài bảo trì website định kỳ.
Sai lầm thường gặp
Không cập nhật nền tảng và plugin — nguyên nhân phổ biến nhất của các vụ xâm nhập.
Dùng lại mật khẩu đã dùng ở nơi khác — một nơi rò rỉ là nhiều nơi gặp rủi ro.
Không bật xác thực hai bước — bỏ qua lớp bảo vệ hiệu quả nhất.
Giữ tài khoản của người đã nghỉ việc — rủi ro không cần thiết.
Sao lưu cùng chỗ với website — mất cả hai nếu hosting gặp vấn đề.
Chưa từng thử khôi phục sao lưu — phát hiện bản sao hỏng đúng lúc cần.
Giữ plugin không còn dùng — vẫn là rủi ro kể cả khi đã tắt.
Tự xóa file khi nghi bị xâm nhập — mất dấu vết, sự cố sẽ lặp lại.
Không theo dõi Google Search Console — bỏ qua kênh cảnh báo miễn phí.
Nghĩ website nhỏ thì an toàn — tấn công tự động không chọn mục tiêu theo quy mô.
Câu hỏi thường gặp
Website nhỏ có cần quan tâm bảo mật không? Có. Phần lớn các cuộc tấn công là tự động, quét hàng loạt tìm website có lỗ hổng — chúng không chọn mục tiêu theo quy mô. Website nhỏ chưa cập nhật là mục tiêu dễ dàng như bất kỳ website nào khác.
Việc bảo mật nào quan trọng nhất? Cập nhật thường xuyên — vì phần lớn vụ xâm nhập khai thác lỗ hổng đã có bản vá nhưng website chưa cập nhật. Việc hiệu quả nhất so với công sức là bật xác thực hai bước, hoàn toàn miễn phí.
Có chứng chỉ bảo mật là website an toàn chưa? Chưa. Chứng chỉ mã hóa dữ liệu trên đường truyền giữa người dùng và website, nhưng không bảo vệ website khỏi bị xâm nhập. Đây là hai việc hoàn toàn khác nhau.
Làm sao biết website đã bị xâm nhập? Dấu hiệu rõ: nội dung lạ, website tự chuyển hướng, trình duyệt cảnh báo, Google Search Console gửi thông báo. Cách kiểm tra nhanh: gõ site:tenmiencuaban.com trên Google — nếu thấy trang lạ bạn không tạo, đó là dấu hiệu rõ ràng.
Nghi bị xâm nhập thì làm gì đầu tiên? Đổi toàn bộ mật khẩu (website, hosting, tên miền, email) rồi liên hệ người có chuyên môn ngay. Không xóa gì trước khi có người kiểm tra — cần giữ dấu vết để tìm nguyên nhân, nếu không sự cố sẽ lặp lại.
Nếu ngân sách hạn chế thì làm gì trước? Ba việc miễn phí làm được trong một buổi: bật xác thực hai bước cho mọi tài khoản quan trọng, đổi mật khẩu mạnh không dùng lại, và rà soát thu hồi quyền truy cập không cần thiết.
Kết luận
Bảo mật website không đòi hỏi kiến thức chuyên sâu — phần lớn sự cố xảy ra vì những việc cơ bản không được làm, chứ không phải vì kẻ tấn công quá tinh vi.
Ba điều quan trọng nhất:
Cập nhật thường xuyên. Phần lớn vụ xâm nhập khai thác lỗ hổng đã có bản vá nhưng website chưa cập nhật. Đây là nguyên nhân số một và cũng dễ phòng ngừa nhất.
Bật xác thực hai bước. Hoàn toàn miễn phí, mất vài phút, và là lớp bảo vệ hiệu quả nhất so với công sức — kể cả khi mật khẩu bị lộ, người khác vẫn không vào được.
Sao lưu ở nơi khác và thử khôi phục định kỳ. Sao lưu không ngăn được tấn công nhưng là thứ cứu bạn khi mọi cách khác thất bại. Và sao lưu chưa từng thử khôi phục thì chưa chắc là sao lưu.
Và hãy gạt bỏ suy nghĩ "website nhỏ không ai tấn công" — phần lớn tấn công là tự động, quét hàng loạt, và không chọn mục tiêu theo quy mô.
Nếu bạn muốn có đơn vị theo dõi bảo mật và cập nhật định kỳ thay mình, kèm báo cáo cho biết mỗi tháng đã làm gì, tham khảo dịch vụ chăm sóc, bảo trì website của chúng tôi. Nếu website đang gặp sự cố hoặc nghi bị xâm nhập cần xử lý gấp, liên hệ Tấn Phát Digital — chúng tôi nhận hỗ trợ cả website do đơn vị khác xây dựng. Nếu website quá cũ và thường xuyên gặp vấn đề bảo mật, có thể cần cân nhắc nâng cấp nền tảng — tham khảo dịch vụ thiết kế website.